

システム再構築は不要。
EOL を迎えた Runtime・Library のセキュリティ修正を提供
Linux OSの延長サポートだけでは防げない「独自導入 OSS ・ミドルウェアのセキュリティリスク」を解決。
PHP, OpenJDK, Spring Framework, Laravel, MySQL / MariaDB などの EOL 後セキュリティ修正を提供します。
このような課題をお持ちではありませんか?(ターゲットの悩み)
- OS のサポート内だが、ミドルウェア( PHP や Java など)だけが EOL を迎えてしまった
- フレームワークやミドルウェアのメジャーバージョンアップに必要なアプリ改修工数・テストコストが確保できない
- サポート切れ OSS の使用継続が、社内セキュリティポリシーや業界のコンプライアンス要件に違反している
- 独自でビルド・導入したミドルウェアや DB の脆弱性対応を自社で行うのは限界がある
TuxCare ELS とは?
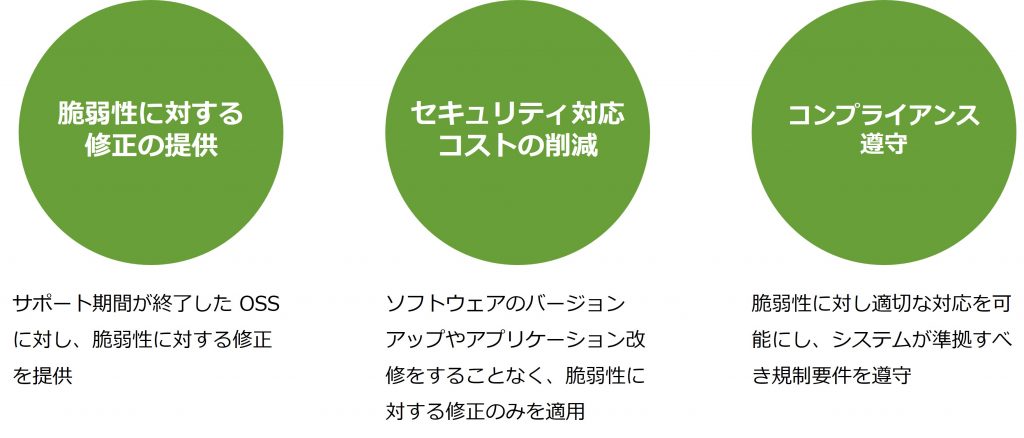
TuxCare ELS( ELS: Extended Lifecycle Support )は、コミュニティサポート(EOL)が終了した主要なランタイム、ライブラリ、等の OSS に対し、セキュリティ修正(脆弱性修正)を提供するサービスです。
アプリケーションの大幅な改修やシステムのフルリビルドを行うことなく、「サポート終了部分のみ」をピンポイントで延長サポート化し、安全なシステム延命とコスト削減を実現します。
サポート対象の主要スタック
| カテゴリ | サポート対象の主要ソフトウェア | 提供・適用形態 |
| Runtime (ランタイム) | PHP, OpenJDK, Python | OS標準パッケージ形式(.rpm / .deb)で提供 |
| Library / Framework | Laravel, Spring Framework, spring-boot, Vue, React, AngularJS / Angular 等 | ソースコード / JAR形式で提供 |
| Application / DB | MySQL, MariaDB, Apache Tomcat, Apache HTTP Server 等 | ソースコード / JAR形式で提供 |
システム運用・開発会社に選ばれる4つの技術的メリット
(1) ランタイムにおいてはアプリ改修・フルリビルドなしで脆弱性を解決
脆弱性に対する修正パッチのみを提供・適用するため、互換性破壊に伴う大規模なアプリケーション改修や再テストの手間・費用を大幅に削減します。
(2) OS 標準リポジトリ以外(独自ビルド・直導入)のOSSにも適用可能
Linux OS の標準パッケージだけでなく、コミュニティやサードパーティリポジトリから入手した OSS、ソースコードから自前ビルドした環境にもパッチ適用が可能です(※ PHP, OpenJDK など一部対象)
(3)既存環境との同居・パス切り替えによる容易な切り戻し
OS標準で提供されている同名OSSとの並行利用が可能。実行パスの切り替えによって適用するため、万が一トラブルが発生した際もパスを元に戻すだけで迅速にロールバックが完了します。
(4)柔軟なシステム構成(物理・仮想・コンテナ)に対応
物理サーバー、仮想化環境はもちろん、Docker 等のコンテナ環境やクラウドインフラ( AWS/Azure/GCP 等)上の構成にも対応したライセンス体系をご用意しています。
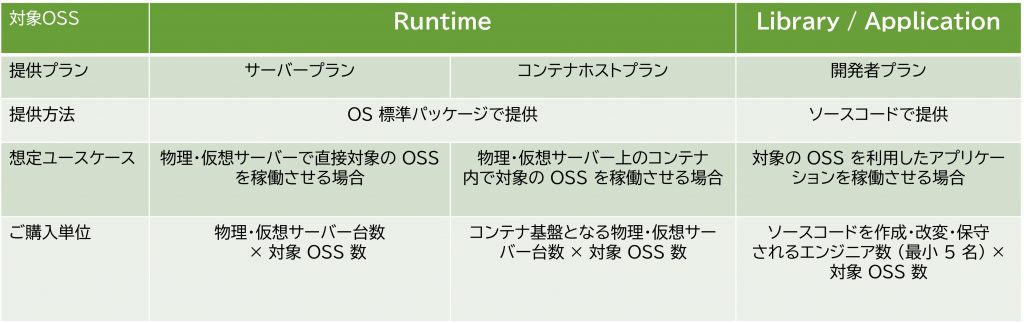
ご提供プラン・ライセンス形態
システムの稼働形態および運用・開発体制に合わせて適切なプランを選択いただけます。
サイバートラストによる安心の国内サポート
• 日本語での技術問合せ窓口が付帯
米国 CloudLinux 社との提携のもと、不具合や認証トラブル等に関するお問い合わせにはサイバートラストの国内サポートデスクが日本語で対応いたします。
• CVSSv3 スコア等を基準とした適切な修正判断
CVSSv3 スコア 7.0 以上の深刻度を目安に、攻撃リスクや非互換リスクを総合的に考慮して安全な修正を提供します。
お問い合わせ
本サービスをご検討の際には、ご利用中の Linux OSとバージョン、OSS の種類・バージョン、環境(サーバー台数/エンジニア数)をお知らせください。