

情報漏洩の原因 A2B 攻撃(アプリ解析からのサーバー攻撃)
相次ぐ情報漏えい事案の原因の一つとして「 A2B 攻撃」を特定
国立研究開発法人情報通信研究機構 ( NICT ) は 10 月 13 日、国内で相次ぐ情報漏えい事案の原因の一つとして、公開アプリを悪用した「 A2B 攻撃」を特定したと発表しました。
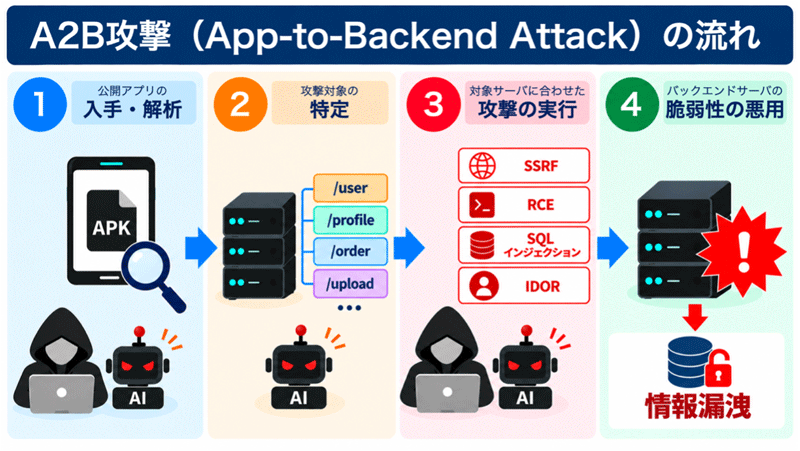
A2B 攻撃( App-to-Backend Attack )とは、攻撃者が一般に公開されている Android アプリを解析し、その解析結果を悪用してバックエンドサーバーを攻撃する手法のことです。
バックエンドサーバーは、主に Web サイトやアプリの裏側で、ログイン認証や利用者情報の管理などを行うサーバーを指し、その脆弱性が悪用されると、不正アクセスや個人情報の漏えいにつながるおそれがあります。
A2B 攻撃の概要
国立研究開発法人情報通信研究機構 脅威情報分析チーム LETTICE の公表注意喚起によれば、今回確認された攻撃では、攻撃者はまず、Google Play の日本地域で公開されている Android アプリを入手し、そのプログラムを解析することで、アプリが通信するバックエンドサーバーの接続先、API( Application Programming Interface )の構成、通信に使用するパラメータなどの情報を収集します。
そのうえで、収集した情報を基に、個々のバックエンドサーバーの構成や API の仕様に応じた攻撃を組み立て、脆弱性を狙った攻撃を実行しています。
近年、AI の活用によってプログラムの解析や脆弱性の探索が効率化されており、こうした技術がサイバー攻撃に悪用されることが懸念されています。今回のように、公開アプリから得られる情報を手がかりとして、個々のシステムに合わせた攻撃が行われることには特に注意が必要としています。
このような A2B 攻撃では、Android アプリ自体に脆弱性が存在しなくても、バックエンドサーバーの API に認証・認可や入力値の検証などの不備があれば、個人情報の漏洩やサーバーへの不正アクセスなどにつながる可能性があるとされています。
そして、この攻撃の特徴は、不特定多数のサーバーに同一の攻撃を試みるのでなく、公開アプリの解析によって得られた情報を利用し、対象となるバックエンドサーバーごとに攻撃内容を変化させている点にあり、AI を利用したプログラム解析や脆弱性探索の効率化により、こうした攻撃がより多くのシステムに対して行われる可能性にも注意が必要とのことです。
攻撃対象となっている主な脆弱性
(1)SSRF(Server-Side Request Forgery)
SSRF は、外部からのリクエストによって、バックエンドサーバーに本来意図していない通信を行わせる脆弱性です。この脆弱性が悪用されると、外部から直接アクセスできない内部システムやクラウド環境のメタデータなどにアクセスされ、機密情報が取得される可能性があります。
(2)RCE(Remote Code Execution)
RCE は、外部からのリクエストによって、バックエンドサーバー上で不正なコマンドやプログラムを実行できる脆弱性です。この脆弱性が悪用されると、サーバ内の情報の窃取、データの改ざん、不正なプログラムの実行など、深刻な被害につながる可能性があります。
(3)SQL インジェクション
SQL インジェクションは、API などへの入力を通じて、バックエンドのデータベースに対する不正な SQL 処理を実行させる脆弱性です。この脆弱性が悪用されると、データベースに保存されている個人情報などが不正に取得されたり、認証が回避されたりする可能性があります。
(4)IDOR(Insecure Direct Object Reference)
IDOR は、API などで利用者ID やデータ ID といった識別子を指定する際に、適切なアクセス権限の確認が行われていないことで発生する脆弱性です。同様の問題を BOLA( Broken Object Level Authorization:オブジェクト単位の認可不備)とも呼びます。例えば、ある利用者が自身の情報を取得する API において、リクエスト中の識別子を変更するだけで、他の利用者の情報を取得できてしまう場合があります。この脆弱性が悪用されると、他の利用者の氏名、メールアドレス、その他の個人情報などが不正に取得される可能性があります。また、識別子が容易に推測・列挙できる場合には、大量の情報漏洩につながるおそれがあります。
まとめ
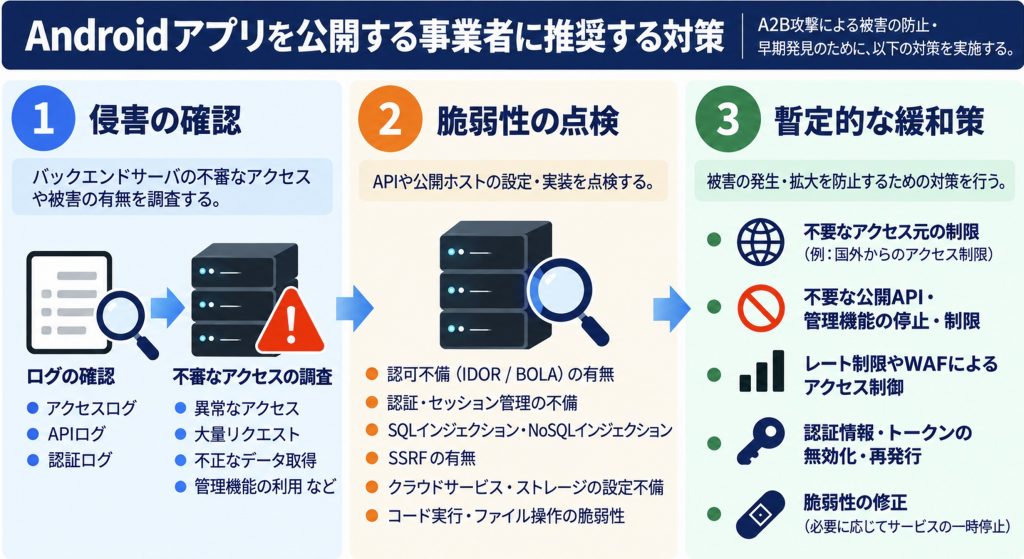
今回確認された A2B 攻撃は、一般に公開されている Android アプリを解析し、その結果を利用してバックエンドサーバーの API や処理内容を把握したうえで、対象システムに合わせた攻撃を行うものです。国内で相次ぐ情報漏洩事案の原因の一つとして、こうした攻撃手法による情報の不正取得が確認されており、Android アプリを公開している事業者には早急な対応が求められています。
脆弱性について、バックエンド API の安全性を重点的に点検することが推奨されています。
なお、同様の問題は Android アプリに限らず、iOS アプリや Web サービスのバックエンド API でも発生する可能性があるため、これらを提供する事業者においても適切なセキュリティ対策が重要です。
※出典:国立研究開発法人情報通信研究機構 2026 年 10 月 13 日【注意喚起】相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」
https://www.nict.go.jp/press/2026/10/13-1.html